

Comme nous le savons tous, l'un des principaux objectifs de la technologie et de l'informatique est la commodité, et dans ce cas, nous allons travailler sur la commodité pour nous, les programmeurs.
Souvent, la meilleure mesure de sécurité consiste à tout faire pour empêcher les visiteurs de comprendre réellement ce qu'ils font , évitant ainsi les vulnérabilités web courantes. Par conséquent, je vous suggère de ne pas suivre les recommandations de tous lors du développement d'un site web, mais plutôt de concevoir vous-même les différentes fonctionnalités.
L'un des éléments les plus importants de tout site web est sa base de données , car la quasi-totalité des données à stocker y sont enregistrées. Pour accéder à la base de données, nous avons besoin des informations suivantes :
- Serveur
- Utilisateur
- Mot de passe
- Nom de la base de données
Habituellement, ces informations sont jointes dans le même fichier qui remplit la fonction de connexion à la base de données:
<?php

$link=mysql_connect("SERVIDOR", "USUARIO", "CONTRASEÑA");

mysql_select_db("BASE DE DATOS",$link) OR DIE ("Error: No es posible establecer la conexión");

mysql_set_charset('utf8');

?>
Cependant, comme toujours, il existe une autre façon de procéder : nous pouvons stocker ces données hautement confidentielles dans un fichier différent de celui qui remplit la fonction , puis limiter les autorisations de ce fichier.
Pour ce faire, nous utiliserons la fonction `rtrim`, qui extrait des données d'un fichier texte brut. Le fichier `.txt` doit contenir une donnée par ligne , comme ceci :
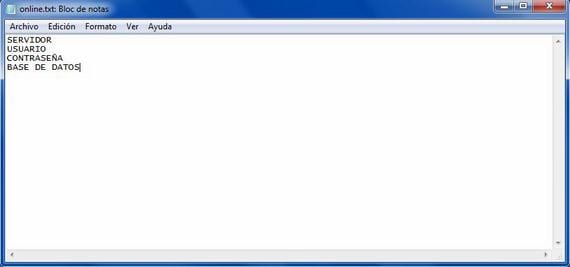
Fichier .txt
Et nous extrairions ces données plus tard, dans le fichier qui établit la connexion:
<?php
$datos='datos.txt';
$todos_los_datos=file($datos);
$servidor=rtrim($todos_los_datos[0]);
$usuario=rtrim($todos_los_datos[1]);
$clave=rtrim($todos_los_datos[2]);
$basededatos=rtrim($todos_los_datos[3]);
$conectar=mysql_connect($servidor, $usuario, $clave);
mysql_select_db($basededatos, $conectar);
?>